
Prekės ženklo paminėjimai fintech: kaip stebėti ir valdyti riziką
Prekės ženklo paminėjimų stebėjimas fintech sektoriuje turi apimti viešus kanalus, nustatyti teminius ir sentimento signalus bei turėti aiškią eskalavimo tvarką, kai paminėjimas susijęs su saugumu, klientų lėšomis ar reguliacine rizika. Mes, dirbdami su fintech ir SaaS klientais per Seocheaper, šią logiką taikome kasdien, o straipsnio autorius Bartas žemiau pateikia praktinius kriterijus, kaip tai įgyvendinti.
Trumpai:
- Paminėjimų stebėjimas turi būti aktyvus ir apimti socialinius tinklus, forumus, tinklaraščius, naujienų portalus ir DI platformas, atsižvelgiant į istorinę apimtį.
- Signalų vertinimui būtina patikrinti šaltinio patikimumą, temos tikrumą, naujumą, įsitraukimą ir pasikartojimą, o automatizavimas turi būti aiškiai paaiškintas.
- Eskalavimo procesas turi būti aiškiai apibrėžtas, su standartinėmis taisyklėmis reaguoti į saugumo, klientų lėšų, veiklos ar reguliacinės rizikos signalus per nustatytus laikotarpius.
- Duomenų apsaugos reikalavimai taikomi analizuojant viešus socialinius duomenis, o sutartys su stebėjimo tiekėjais turi atitikti GDPR ir DORA reikalavimus, įskaitant aiškias apdorojimo ir incidentų valdymo nuostatas.
- Tiekėjo pasirinkimo ir integracijos kontrolinėse gairėse svarbu reikalauti API prieigos, realaus laiko įspėjimų, duomenų šifravimo, incidentų pranešimo ir vertinti sentimentų aiškumą bei ryšį su verslo procesais.
Turinys
- Ką apimti: kanalai, istorija ir techninė apimtis
- Signalų vertinimas: metrika ir kokybės kontrolė
- Eskalavimo ir reagavimo procesas: slenkstiai ir vaidmenys
- Teisė ir atitiktis: GDPR, DORA ir tiekėjų rizika praktikoje
- Kontrolinis sąrašas tiekėjo pasirinkimui ir integracijai
- Autoriaus perspektyva: kas praktiškai duoda rezultatą fintech komandoms
- Trumpa Seocheaper.lt paslaugų apžvalga
- Dažniausiai užduodami klausimai
- Šaltiniai
Ką apimti: kanalai, istorija ir techninė apimtis
Paminėjimų stebėjimas fintech kontekste neapsiriboja vien žinomomis žiniasklaidos priemonėmis. Reikia matyti vaizdą iš kelių sluoksnių vienu metu: ką apie prekės ženklą rašo klientai socialiniuose tinkluose, ką diskutuoja specializuotuose forumuose, ką mini tinklaraščiai ir ką fiksuoja naujienų agentūros.
Stebimų šaltinių sąrašas turėtų apimti:
- Socialinius tinklus, kuriuose vartotojai dažniausiai skundžiasi ar giria paslaugas viešai ir greitai.
- Specializuotus forumus ir bendruomenes, kur diskutuojama techniniais ar finansiniais klausimais.
- Tinklaraščius ir nuomonės lyderių publikacijas, formuojančias sektoriaus naratyvą.
- Naujienų portalus ir finansų žiniasklaidą, kurie dažnai cituoja pirminius šaltinius.
- Viešai pasiekiamus DI platformų atsakymus, kuriuose prekės ženklas minimas kaip pavyzdys ar rekomendacija.
Istorinių įrašų aprėptis yra ne mažiau svarbi nei realaus laiko stebėjimas. Vienkartinis praeities nuotraukos patikrinimas neparodo tendencijos, todėl verta reikalauti bent mėnesio istorinių duomenų, kad būtų galima atskirti vienkartinį incidentą nuo pasikartojančio modelio. Realaus laiko stebėjimas 24 valandas per parą yra būtinas ten, kur paminėjimas gali virsti krize per kelias valandas, pavyzdžiui, pranešus apie saugumo spragą.
Praktinis klausimas, kurį dažnai praleidžiama: rinktis tiesiogines citatas ar agreguotus duomenis? Agreguoti skaičiai parodo mastą, bet pirminė citata parodo kontekstą ir toną, kurio skaičius neperteikia. Fintech komandoms verta riboti stebimus teminius žodžius iki konkrečių produktų pavadinimų, vadovų vardų ir dažniausiai pasikartojančių skundo formuluočių, kitaip signalą paskandina triukšmas. Plačiau apie techninės apimties pasirinkimą rašome SEO ir prekės ženklo stebėjimo gairėse.
Signalų vertinimas: metrika ir kokybės kontrolė
Paminėjimų skaičius pats savaime nieko nepasako. Svarbesnis klausimas yra, ar paminėjimas pasiekė reikšmingą auditoriją, ar jis liko nepastebėtas nedidelėje grupelėje. Aprėptis (kiek paminėjimų buvo) ir pasiekiamumas (kiek žmonių tai realiai pamatė) yra du skirtingi dydžiai, ir juos reikia vertinti atskirai.
Sentimentas (teigiamas, neigiamas ar neutralus tonas) yra naudingas indikatorius, bet ne galutinis sprendimas. Vienas aštrus, bet pagrįstas skundas apie saugumo spragą yra svarbesnis už dešimt neutralių paminėjimų.
Vertinant signalą, verta patikrinti penkis dalykus:
- Šaltinio patikimumą: ar jį rašo patikrintas vartotojas, žurnalistas ar anonimas.
- Temos atitikimą: ar paminėjimas tikrai susijęs su jūsų produktu, ne vien vardo sutapimu.
- Laiko pjūvį: ar signalas yra naujas ar sena citata, iškilusi iš naujo.
- Įsitraukimą: kiek komentarų, pasidalinimų ar atsakymų paminėjimas sukėlė.
- Pasikartojimą: ar tai pavienis atvejis, ar dalis plačiau plintančios temos.
Dirbtinio intelekto įrankiai pagreitina šį procesą, bet jiems reikia aiškaus paaiškinamumo. Europos Centrinio Banko analizė rodo, kad dirbtinio intelekto modeliai, tokie kaip FinBERT ar GPT pagrindu sukurti sprendimai, gerina finansinio teksto analizę, tačiau modelio patikimumas ir sprendimo paaiškinamumas išlieka ribine problema: sentimento vertinimas turi būti patvirtinamas šaltiniu ir kontekstu, ne priimamas aklai. Praktiškai tai reiškia, kad reikia reikalauti pasitikėjimo lygio žymens prie kiekvieno automatinio sprendimo ir kryžminti rezultatą keliais metodais, ne vienu algoritmu.
Profesionalus patarimas: Niekada nepriimkite eskalavimo sprendimo vien pagal sentimento balą, patikrinkite pirminį šaltinį prieš reaguodami.
Eskalavimo ir reagavimo procesas: slenkstiai ir vaidmenys
Stebėjimas be eskalavimo tvarkos yra tik duomenų rinkimas, neduodantis verslui naudos. Fintech komandai reikia iš anksto apibrėžtos klasifikacijos, kuri paminėjimą priskiria vienai iš kelių rizikos kategorijų ir nurodo, kas turi reaguoti.
Praktinė klasifikacija gali atrodyti taip:
- Saugumo incidentas (pvz. duomenų nutekėjimas): tiesioginis pranešimas rizikos ir saugumo komandai per kelias valandas.
- Klientų lėšų problema (pvz. pranešimas apie negrąžintus pinigus): perdavimas klientų aptarnavimo ir teisės skyriams tą pačią darbo dieną.
- Veiklos sutrikimas (pvz. nepasiekiama platforma): techninei komandai ir rinkodarai, kad būtų paruoštas viešas pranešimas.
- Reguliacinė rizika (pvz. užuominos apie galimą pažeidimą): tiesiai atitikties ir teisės komandai, su vadovybės informavimu.
Žmogiškoji grandinė turėtų apimti rinkodaros specialistą, kuris pirmas fiksuoja signalą, rizikos valdymo atstovą, kuris vertina mastą, teisės komandą, kuri sprendžia dėl atsako formos, ir vadovybės atstovą, kuris priima galutinį sprendimą krizės atveju.
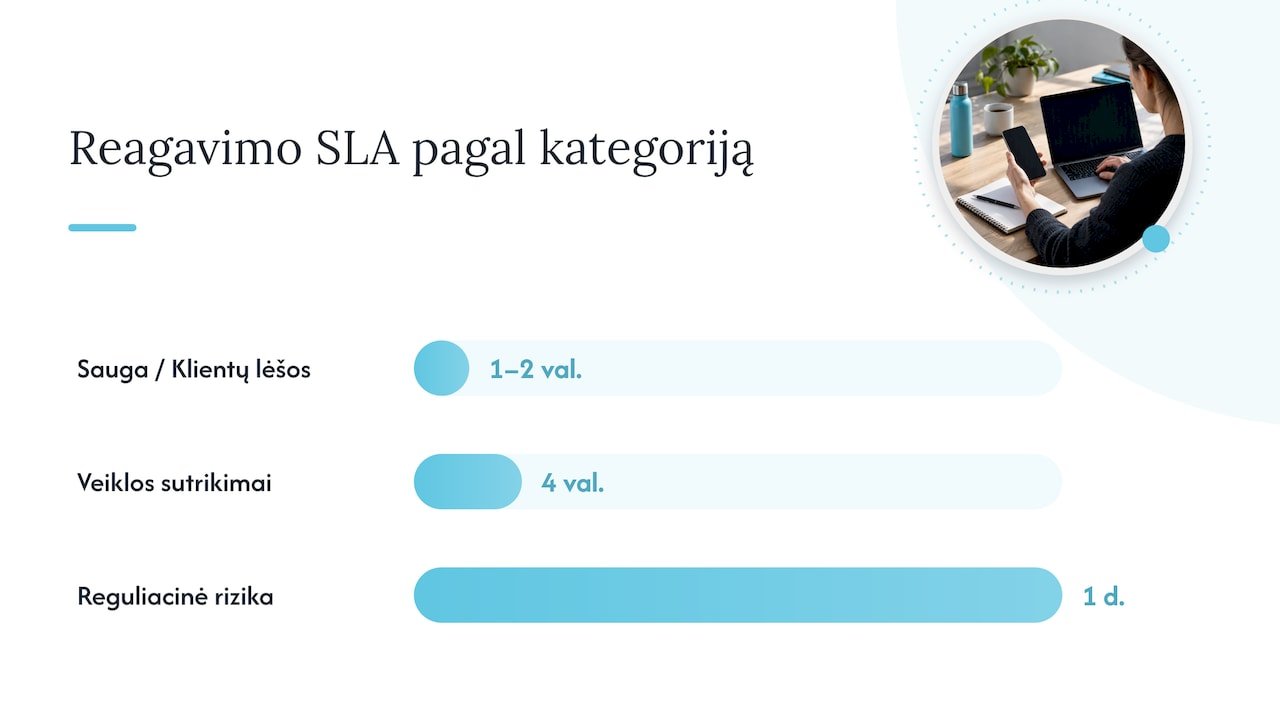
SLA pavyzdys, kurį verta taikyti: saugumo ir klientų lėšų kategorijoms reakcija per 1-2 valandas, veiklos sutrikimams per 4 valandas, reguliacinei rizikai per darbo dieną. ECB tyrimas parodė, kad staigūs socialinių signalų šuoliai gali paveikti rinkos nuotaikas, todėl greitas eskalavimas esant rizikos požymiams nėra formalumas, o tiesioginis apsaugos mechanizmas. Daugiau apie turinio atsako derinimą su stebėjimu skaitykite turinio strategijos gidė.
Teisė ir atitiktis: GDPR, DORA ir tiekėjų rizika praktikoje
Kai stebėjimo procese apdorojami asmens duomenys, pavyzdžiui, vartotojų vardai ar profiliai socialiniuose tinkluose, taikomi GDPR principai: teisėtumas, paskirties ribojimas, duomenų minimizavimas, o 28 straipsnis konkrečiai reglamentuoja, ką turi apimti sutartis su duomenų tvarkytoju.
DORA reglamentas sustiprino finansų sektoriaus skaitmeninio atsparumo reikalavimus, ir stebėjimo paslaugų tiekėjas netiesiogiai patenka į šią rizikos zoną per trečiųjų šalių ICT rizikos valdymą. EBA gairės dėl veiklos perdavimo papildo šį reikalavimą: finansų įmonė išlaiko galutinę atsakomybę už riziką, net kai paslaugą teikia išorinis tiekėjas.
Sutartyje su stebėjimo paslaugos tiekėju verta fiksuoti:
- Tikslų apdorojamų duomenų apimties aprašymą ir paskirtį.
- Subrangovų sąrašą, jei tiekėjas naudoja papildomas technologijas ar duomenų bazes.
- Audito ir prieigos teises, leidžiančias patikrinti, kaip duomenys tvarkomi.
- Incidentų pranešimo terminus, kurie atitinka jūsų pačių reguliacinius įsipareigojimus.
Praktinę DI ir duomenų apsaugos sąsają gerai aprašo Stratify vadovas apie GDPR ir generatyvinį DI, naudingas, kai vertinate, kiek jūsų stebėjimo tiekėjas atitinka šiuos principus.
Kontrolinis sąrašas tiekėjo pasirinkimui ir integracijai
Tiekėjo vertinimas turėtų vykti pagal keturias ašis: aprėptį, signalo kokybę, reakcijos greitį ir duomenų apsaugą. Žemiau pateiktas trumpas sąrašas, kurį galima naudoti derybose.
- Patikrinkite, ar tiekėjas suteikia API prieigą ir galimybę eksportuoti istorinius duomenis be papildomo mokesčio.
- Reikalaukite realaus laiko įspėjimų, veikiančių 24 valandas per parą, ne vien dienos ataskaitų.
- Patikrinkite šifravimo standartus ir prieigos valdymo politiką, apsaugančią jūsų duomenis nuo nesankcionuoto naudojimo.
- Paklauskite, kaip tiekėjas dokumentuoja incidentus ir kiek greitai informuoja klientą apie problemą savo sistemoje.
- Įvertinkite, ar sentimento vertinimas pateikiamas su paaiškinimu, ne vien skaitiniu balu.
- Patikrinkite integracijos galimybes su jūsų CRM ar komunikacijos įrankiais, kad eskalavimas vyktų automatiškai.
- Įsitikinkite, kad duomenys eksportuojami standartiniu formatu, leidžiančiu analizę atlikti ir be tiekėjo platformos.
Techninius saugumo reikalavimus, kuriuos verta užduoti tiekėjui tiesiai, geriau apžvelgia Kalent saugumo ir GDPR atitikties puslapis, o praktinius duomenų minimizavimo patarimus mažoms ir vidutinėms įmonėms pateikia IT Start duomenų apsaugos vadovas.
Autoriaus perspektyva: kas praktiškai duoda rezultatą fintech komandoms
Dauguma komandų pradeda nuo įrankio, ne nuo klausimo. Teisinga tvarka yra priešinga: pirma apibrėžkite, kokį sprendimą turi priimti vadovybė, pamačiusi signalą, ir tik tada rinkitės technologiją, kuri tą sprendimą paremia. Mūsų požiūris jungia paminėjimų stebėjimą su turinio ir nuorodų strategija, nes izoliuotas stebėjimas be atsako plano tėra kaštas, neduodantis apsaugos.
— Bartas
Trumpa Seocheaper.lt paslaugų apžvalga
Mūsų „Viskas viename: SEO sprendimas“ paketas už 250 € per mėnesį apjungia techninį SEO auditą, DI matomumo stebėseną, Reddit diskusijų analizę ir mėnesinį turinio planą vienoje darbo eigoje, pritaikytoje fintech ir SaaS verslo rizikai.
Jei šiuo metu stebėjimas ir turinio valdymas jūsų komandoje vyksta atskirai, pažvelkite į pilną pasiūlymą Seocheaper ir susisiekite dėl konkrečios situacijos įvertinimo.
Dažniausiai užduodami klausimai
Kas skiria prekės ženklo paminėjimų stebėjimą nuo klasikinės medijos analizės?
Paminėjimų stebėjimas fintech kontekste apima platesnį kanalų ratą, įskaitant forumus ir DI platformų atsakymus, ir reikalauja eskalavimo tvarkos, suderintos su rizikos ir atitikties komandomis, ne vien rinkodaros ataskaitų.
Kaip dažnai turėtų vykti paminėjimų stebėjimas fintech įmonėje?
Kritinėms kategorijoms, tokioms kaip saugumas ar klientų lėšos, stebėjimas turi vykti nenutrūkstamai, nes socialinių signalų šuoliai gali paveikti rinkos nuotaikas per kelias valandas. Bendram kontekstui pakanka reguliarios savaitinės apžvalgos.
Ar GDPR taikomas renkant viešus socialinių tinklų paminėjimus?
Taip, kai duomenys apima identifikuojamus asmenis, taikomi GDPR principai dėl teisėtumo, paskirties ribojimo ir duomenų minimizavimo, net jei duomenys buvo vieši.
Kiek kainuoja integruotas prekės ženklo stebėjimo ir SEO sprendimas?
Mūsų „Viskas viename: SEO sprendimas“ paketas, apimantis DI matomumo stebėseną ir turinio valdymą, kainuoja 250 € per mėnesį, be ilgalaikio įsipareigojimo.
Kodėl dirbtinio intelekto sentimento analizė nėra pakankama be žmogaus patikros?
ECB analizė rodo, kad dirbtinio intelekto modeliai pagerina teksto analizę, bet jų patikimumas ir paaiškinamumas išlieka ribiniai, todėl sentimento balą reikia patvirtinti pirminiu šaltiniu.
Šaltiniai
- From dictionaries to AI: a new era in sentiment analysis for financial stability
- Regulation (EU) 2016/679 (GDPR)
- Digital Operational Resilience Act (DORA) — ESMA overview
- EBA revised Guidelines on outsourcing arrangements